国标解读 | 从关键信息基础设施安全国标看软件供应链安全
随着数字化进程的加速,关键信息基础设施(CII)已成为国家经济社会的神经中枢。软件作为CII的核心组成部分,其供应链安全直接关系到CII的稳定运行。国内外软件供应链安全事件频发,引起广泛关注。我国相继发布了一系列国家标准,为CII软件供应链安全提供了指导和规范。本文将从关键信息基础设施安全国标出发,解读软件供应链安全的相关要求,并探讨网络与信息安全软件开发的应对之策。
一、关键信息基础设施安全国标概览
我国关键信息基础设施安全保护的国家标准主要包括GB/T 39204-2022《信息安全技术 关键信息基础设施安全保护要求》和GB/T 39204-2022《信息安全技术 关键信息基础设施安全保护规范》等。这些标准明确了CII安全保护的总体要求、分析识别、安全防护、检测评估、监测预警、主动防御、事件处置等方面的内容。其中,软件供应链安全作为安全防护的重要组成部分,在标准中得到了充分体现。
二、国标对软件供应链安全的要求
1. 供应链风险管理
国标要求CII运营者建立软件供应链安全管理制度,对软件供应商进行安全评估,明确供应链安全责任,并采取有效措施防范供应链风险。例如,要求对供应商进行背景调查、安全能力评估,签订安全协议,并定期进行供应链安全审查。
2. 软件成分分析
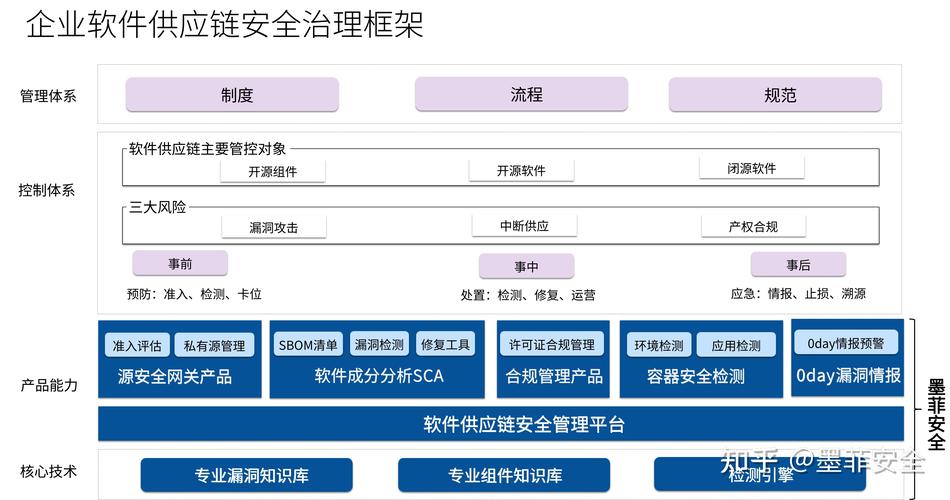
国标强调对软件成分进行安全分析,识别软件中使用的开源组件、第三方库等,并评估其安全漏洞和许可证合规性。要求建立软件物料清单(SBOM),实现软件成分的透明化管理。
3. 安全开发与交付
国标要求软件开发商在开发过程中遵循安全开发生命周期(SDL),进行安全需求分析、安全设计、安全编码、安全测试等,确保软件交付时的安全性。要求对交付的软件进行安全验证,防止被篡改或植入恶意代码。
4. 漏洞管理与应急响应
国标要求建立软件漏洞管理机制,及时获取漏洞信息,评估漏洞影响,并采取修复措施。对于关键软件,要求建立应急响应计划,确保在发生安全事件时能够快速响应和恢复。
三、网络与信息安全软件开发的应对之策
1. 将安全融入开发全生命周期
软件开发企业应将安全考虑纳入软件开发生命周期的各个阶段,从需求分析、设计、编码、测试到部署和维护,全程贯彻安全要求。采用威胁建模、安全编码规范、代码审计、渗透测试等手段,确保软件的安全质量。
2. 加强供应链安全管理
软件开发者应加强对上游供应商的管理,对采购的组件、库等进行安全评估,建立软件物料清单(SBOM),并持续监控供应链安全威胁。与供应商签订安全协议,明确安全责任。
3. 实施软件成分分析
使用软件成分分析(SCA)工具,自动识别软件中的开源组件及其漏洞,及时修复已知漏洞,并避免引入具有高危漏洞的组件。关注开源许可证合规性,防范法律风险。
4. 建立漏洞响应机制
软件开发企业应建立完善的漏洞管理流程,包括漏洞收集、评估、修复和披露。设立漏洞响应团队,制定应急预案,确保在爆发严重漏洞时能够快速响应,降低风险。
5. 参与标准制定与合规认证
积极关注和参与软件供应链安全相关标准的制定,推动行业最佳实践。通过ISO/IEC 27001、ISO/IEC 15408等安全认证,提升软件安全可信度,满足CII运营者的安全要求。
四、
关键信息基础设施安全国标为软件供应链安全提供了明确的要求和指导。网络与信息安全软件开发企业应深刻理解国标要求,将安全理念贯穿于软件开发全过程,加强供应链安全管理,提升软件安全质量,为关键信息基础设施的安全稳定运行提供有力保障。政府、行业组织、企业和用户应协同联动,共同构建安全可靠的软件供应链生态。
如若转载,请注明出处:http://www.sflxsw.com/product/51.html
更新时间:2026-10-22 16:02:03